SCHWEIZER SICHERHEIT & DATENHALTUNG
Kontrolle beim Kunden, präzise erklärt.
Sicherheit beginnt mit dem Wissen, welche Daten ein Workflow lesen darf, welche Aktionen er auslösen darf und wer verantwortlich ist, wenn etwas schiefgeht.
Die nachfolgenden Umsetzungsgrundsätze sind Lieferverpflichtungen, die innerhalb eines Kundenauftrags vereinbart werden. Sie sind kein Nachweis für eine Sicherheitszertifizierung oder ein abgeschlossenes Kundenaudit. Der Abschnitt «Was diese Website heute macht» beschreibt das Verhalten von aifab.ch selbst.
Ihre Konten. Der minimale Zugriff.
Produktive Implementierungen sind für Konten im Eigentum des Kunden und vom Kunden kontrollierte Zugangsdaten ausgelegt. Wir vereinbaren, welche Identitäten lesen, entwerfen, freigeben und ausführen dürfen; breiter Administratorzugriff ist nicht der Standard.
Integrationsberechtigungen, Anbieterbedingungen und Anforderungen an den Datenstandort werden bei der Abgrenzung des Umfangs geprüft. Ein Plattformname auf dieser Website garantiert keine Kompatibilität mit jeder Tenant-Richtlinie oder jedem Abonnement.
- Freigegebene Verbindungsidentität und eine benannte verantwortliche Person beim Kunden
- Begrenzte Berechtigungen für Quellen und Ziele
- Serverseitige Geheimnisse, keine Zugangsdaten in Prompts oder öffentlichem Client-Code
- Dokumentierte Zuständigkeiten für Widerruf und Übergabe
Freigegebene Quellen, explizite Datenpfade.
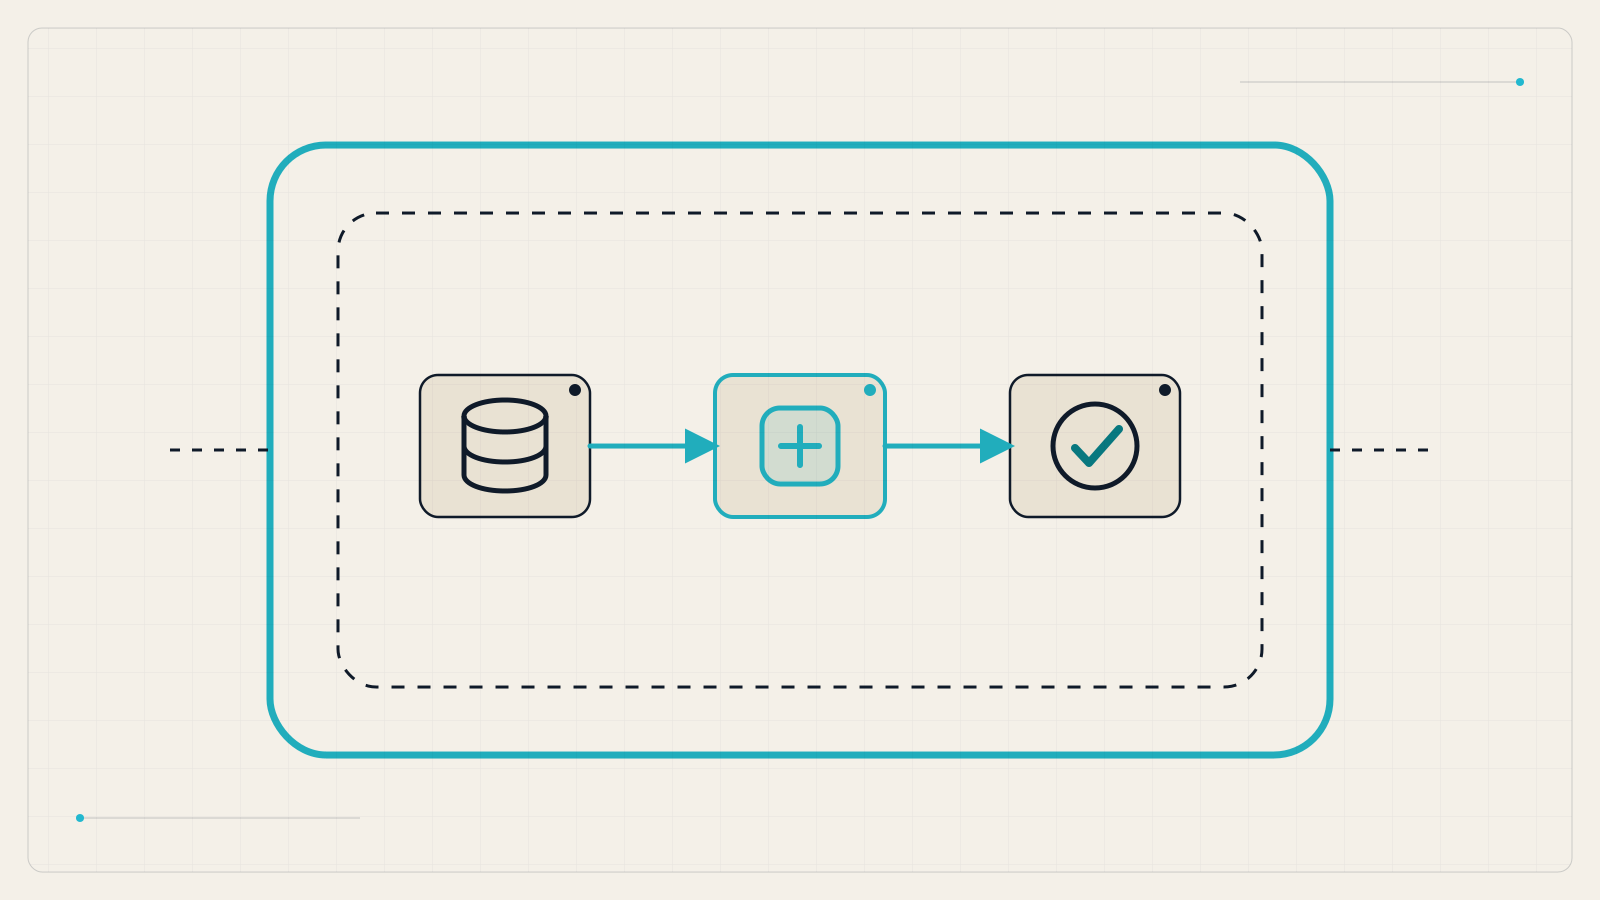
Der Workflow-Umfang legt fest, welche Daten nötig sind, welche Systeme sie erhalten und welche Anbieter sie verarbeiten. Aufbewahrung, Protokollierung und grenzüberschreitende Anforderungen sind kundenspezifische Entscheidungen, keine Annahmen aufgrund des Schweizer Standorts von AIFAB.
Quellenberechtigungen müssen auch dann gelten, wenn Informationen abgerufen und dargestellt werden. Sensible Daten, regulierte Entscheidungen oder branchenspezifische Anforderungen brauchen vor der Implementierung eine explizite Prüfung.
Eine Schweizer Bereitstellung beurteilen.
Ein Schweizer Standort allein belegt keine Datenresidenz. Eine geplante Bereitstellung unter Kundenkontrolle braucht Nachweise über den gesamten Verarbeitungspfad, bevor sie als validierte Option angeboten werden kann.
Ein Schweizer Referenzpfad mit offenen Modellgewichten bleibt unvalidiert. Die Beurteilung muss Folgendes abdecken:
- Verifiziertes Schweizer Hosting und Kontoinhaberschaft
- Dokumentierte Speicherung, Logs, Backups, Telemetrie und Supportzugriff
- Netzwerknachweis, dass kein nicht freigegebener Datenabfluss zu Modellanbietern stattfindet
- Gleichwertige Freigabe-, Ersatzweg- und Abnahmekontrollen
- Rechtliche und datenschutzrechtliche Prüfung der tatsächlichen Anbieter und Verantwortlichkeiten
Auf Fehler vorbereiten, bevor freigegeben wird.
Die Abnahme deckt ungültige Eingaben, Mehrdeutigkeit, fehlende Quellen und nicht verfügbare Integrationen ab. Die Protokollierung soll einen Fehler diagnostizierbar machen, ohne sensible Nutzdaten unnötig zu kopieren.
Vor dem Produktivbetrieb werden Monitoring, Eskalation, Wiederanlauf und Versions-Rollback vereinbart. Die Wiederholung einer Anfrage darf eine folgenreiche Aktion nicht duplizieren. Ein Rollback kann eine bereits versendete E-Mail oder eine andere unumkehrbare externe Wirkung nicht automatisch rückgängig machen.
- Versionierte Konfiguration und Anweisungen
- Ein getesteter Wiederanlaufpfad und eine benannte Person für Störfälle
- Definierte Supportabdeckung statt eines impliziten 24/7-Versprechens
- Abhängigkeitsupdates und Regressionsprüfungen vor der Freigabe
Der Red Button: eine vom Kunden gehaltene Pause mit manuellem Ersatzweg.
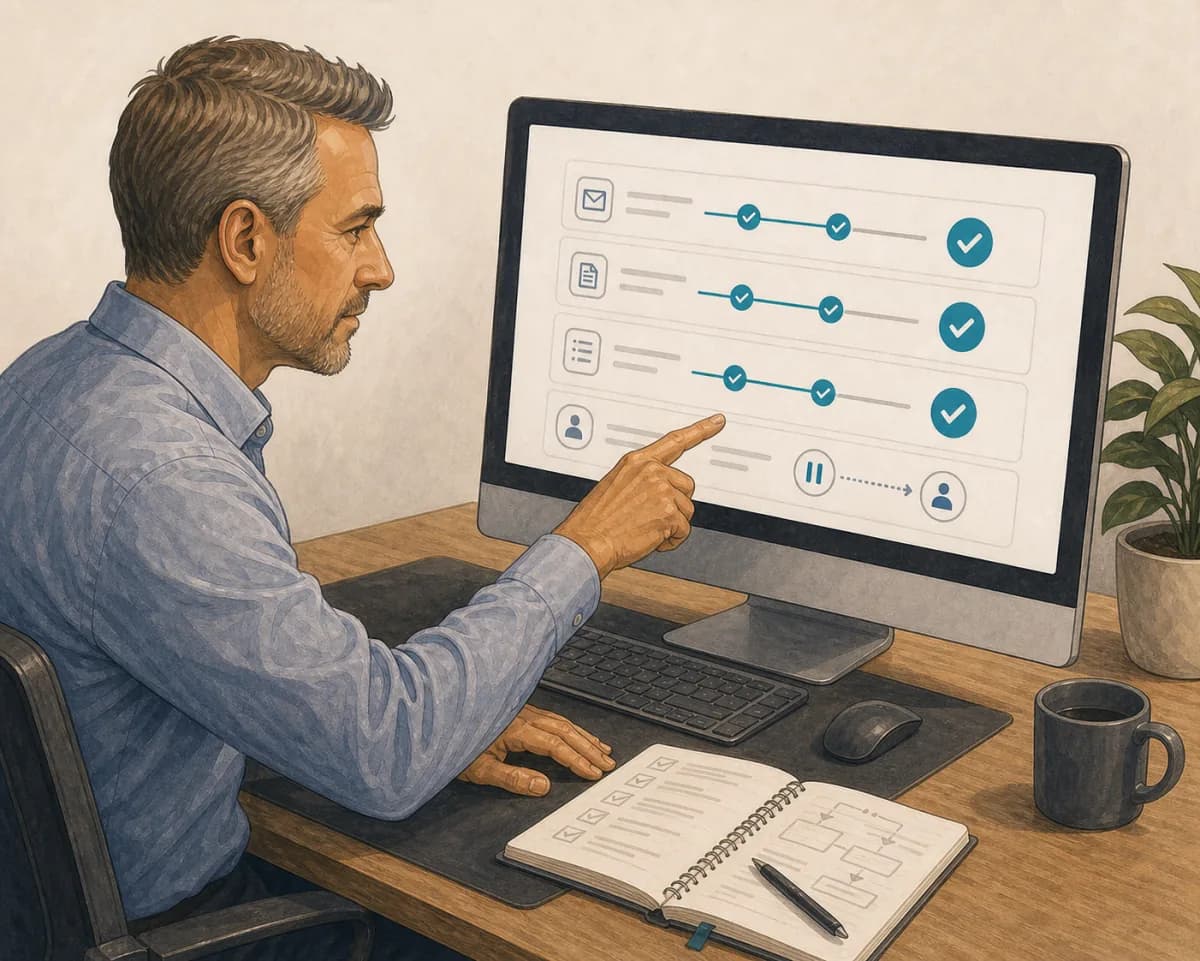
AIFAB entwirft eine dem Kunden zugewiesene Steuerung, die neue automatisierte Wirkungen nach Bestätigung der Pause anhält. Wartende Vorgänge behalten ihren Zustand, und neue Fälle folgen dem dokumentierten manuellen Weg, bis eine autorisierte Person den kontrollierten Betrieb wieder freigibt.
Die fünf lokalen Demonstrationen zeigen diese Steuerung und belegen, dass Replay, Szenariowechsel und Workflow-Wechsel sie nicht stillschweigend aufheben. Eine Kundenimplementierung braucht trotzdem systemspezifische Abnahmenachweise: Eine Pause kann eine bereits versendete E-Mail oder eine abgeschlossene externe Aktion nicht zurückholen.
- Pausenbefugnis vom Kunden zugewiesen
- Neue automatisierte Wirkungen an der vereinbarten Kontrollgrenze angehalten
- Manuelle Bearbeitung, Zuständigkeit und Wartezustand bleiben erhalten
- Explizit autorisierte Wiederherstellung
- Begrenzte Steuerereignisse ohne Geschäftsdaten
Was diese Website heute tut.
Die fünf öffentlichen Demonstrationen laufen lokal mit synthetischen Testdaten. Es gibt keine Dokument-Uploads, keine Live-Modellaufrufe, keine Verbindungen zu Kundensystemen und keine operativen Aktionen.
Die Anwendung liefert Schriften lokal aus. Die Darstellungseinstellung nutzt den lokalen Speicher. Der Workflow Fit Checker und der ROI Calculator laufen lokal; die optionale strukturierte Ergebnisübergabe und begrenzte Herkunftsangaben nutzen den tab-lokalen Sitzungsspeicher für bis zu 30 Minuten. Freitext-Aufgabenbeschreibungen oder Kontaktdaten werden dort nicht gespeichert.
Die Endpunkte für Kontakt- und Ergebnis-E-Mails validieren Eingaben und schliessen bei nicht verfügbarer Zustellung oder gemeinsamem Ratenschutz sicher ab. Resend übernimmt den angeforderten E-Mail-Versand, eine Upstash-Redis-Ressource den gemeinsamen Missbrauchsschutz. Die Anwendung führt keine Anfragedatenbank. Optionale Website-Analysedienste sind zum Start nicht aktiv.
Die Website wird über HTTPS mit HSTS ausgeliefert, mit einer Content Security Policy, die externe Skripte, Frames und eval blockiert, mit Schutz vor MIME-Sniffing und einer restriktiven Referrer-Richtlinie. Inline-Skripte und -Stile bleiben für das statische Rendering erlaubt.
Ein Sicherheitsproblem melden.
Verwenden Sie die Option Sicherheitsbericht im geschützten Kontaktformular mit einer kurzen Beschreibung, der betroffenen Seite oder dem betroffenen Dienst und einer sicheren Möglichkeit, Sie zu kontaktieren. Bitte geben Sie in der ersten Nachricht keine Passwörter, Zugriffstoken, Kundendaten oder Exploit-Code an.
Die AIFAB bestätigt den Eingang der Meldung, vereinbart bei Bedarf einen sicheren Kommunikationskanal und koordiniert Prüfung und Behebung. Führen Sie keine Tests an Kundensystemen durch und greifen Sie nicht auf Daten zu, die Ihnen nicht gehören.
WEITERE INFORMATIONEN
EDÖB-Leitfaden zur Informationssicherheit
Offizielle Leitlinien und Informationen der Anbieter, die für diesen Hinweis relevant sind.